
SKT 유심 해킹 사태, 정부 조사 결과와 향후 대응 방향
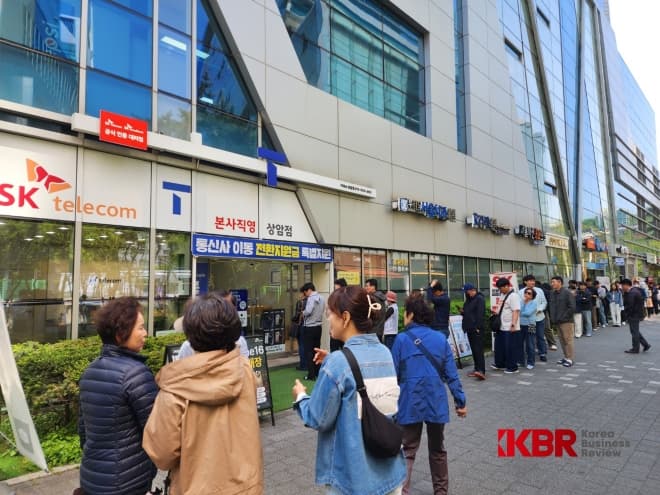
[사진: 코리아비즈니스리뷰 / SKT 유심 교체를 위해 상암동 SKT 직영 매장에 줄을 선 시민들]
정부 1차 조사 결과 발표: IMEI 유출은 없었다
과학기술정보통신부는 4월 29일, SK텔레콤 유심 해킹 사건에 대한 민관 합동 조사단의 1차 조사 결과를 공식 발표했다.
조사에 따르면, 이번 사고로 유출된 정보는 가입자 전화번호 가입자 식별키(IMSI) 등 4종이며, 이 외 21종은 SKT의 관리용 정보로, 직접적인 개인정보 피해와는 거리가 있는 것으로 확인됐다.
특히 이용자 불안을 키웠던 단말기 고유식별번호(IMEI)는 유출되지 않은 것으로 밝혀졌으며, 이는 심 스와핑(SIM Swapping) 등 범죄 가능성이 기대보다 낮다는 점을 시사한다.
기술적 분석: 해킹 방식과 대응 가능성
조사단은 서버 침투에 사용된 악성코드를 'BPF Door' 계열로 분석했다.
이는 리눅스 시스템의 네트워크 필터링 기능(BPF)을 악용한 고도화된 백도어 공격으로, 은닉성이 높아 탐지 및 대응이 쉽지 않은 유형이었다.